Klikasz w reklamę i "psuje ci się komputer". Wyjątkowo podły sposób
Internetowi oszuści od lat próbują wywołać u użytkowników panikę. Tym razem nie chodzi jednak o kolejnego maila od „banku” ani SMS-a od „kuriera”.
Badacze bezpieczeństwa opisali kampanię, w której fałszywe alarmy o wirusach były dostarczane za pośrednictwem systemu reklamowego Google’a, a następnie skutecznie przekonywały ofiary, że ich komputer właśnie został zablokowany.
Tym razem jednak nie mamy do czynienia z prymitywnym okienkiem rodem z 2008 r. To dopracowany mechanizm psychologiczny, który wykorzystuje słabości współczesnej sieci, przyzwyczajenia użytkowników i ogromny kredyt zaufania, jakim wielu ludzi wciąż darzy reklamy wyświetlane przez największe platformy.
Czytaj też:
Z pozoru zwykła reklama. Potem zaczyna się teatr
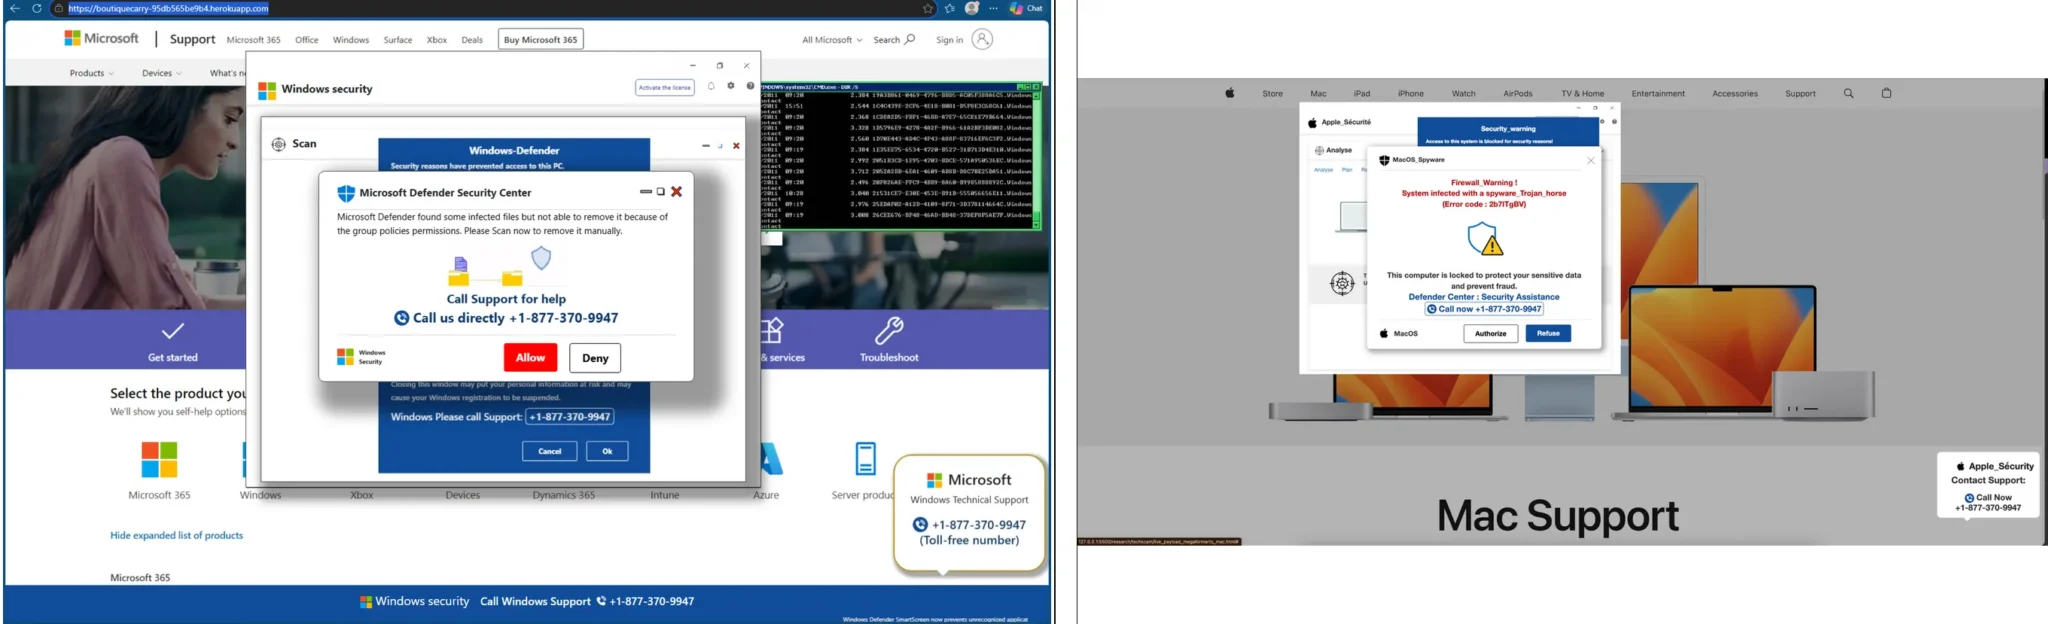
Według analizy Netskope Threat Labs kampania wykorzystywała reklamy Google’a wyświetlane na legalnych stronach internetowych. Po kliknięciu użytkownik trafiał na specjalnie przygotowaną stronę, która uruchamiała tzw. fake security locker, czyli fałszywy ekran blokady bezpieczeństwa. Celem nie było zainfekowanie komputera klasycznym malware'em. To w pewnym sensie coś znacznie sprytniejszego.
Złośliwa strona sprawiała wrażenie, że komputer został przejęty przez wirusa lub całkowicie zablokowany przez system bezpieczeństwa. Użytkownik widział pełnoekranowe komunikaty ostrzegawcze, przestawał widzieć standardowe elementy przeglądarki, a próby zamknięcia okna często kończyły się odświeżeniem komunikatu. Całość była wzbogacona o spowolnienia działania strony, dźwięki alarmowe i komunikaty nakłaniające do natychmiastowego telefonu pod wskazany numer. Komputer w rzeczywistości nie był zablokowany. To wyłącznie bardzo starannie wyreżyserowany spektakl.
Oszustwo wykorzystuje nasze odruchy
Scareware, bo tak od lat określa się ten typ oszustwa, zawsze opierał się na wywoływaniu strachu. Problem polega jednak na tym, że współczesne przeglądarki dają twórcom stron znacznie więcej możliwości manipulowania zachowaniem użytkownika niż kilkanaście lat temu. Badacze opisują mechanizmy, które ukrywają pasek adresu, przechwytują część skrótów klawiszowych, wymuszają tryb pełnoekranowy i powodują wrażenie zawieszającego się komputera. Strona może wyglądać tak przekonująco, że nawet osoba odróżniająca phishing od prawdziwej strony banku może przez chwilę zwątpić we własną ocenę sytuacji.
Kluczowym elementem kampanii było także opóźnione uruchamianie oszustwa. Według Netskope fałszywy komunikat pojawiał się dopiero po wykryciu aktywności myszy. Dodatkowo część kodu była odszyfrowywana wyłącznie w pamięci przeglądarki. Takie podejście utrudnia wykrywanie zagrożenia przez systemy bezpieczeństwa i automatyczne skanery. Innymi słowy, oszuści nie próbowali ukrywać się przed użytkownikami a przed narzędziami, które miały ich zatrzymać.
Skala zjawiska robi wrażenie. Netskope poinformował, że między 31 sierpnia a 14 września zaobserwował użytkowników z 619 organizacji klienckich klikających w złośliwe reklamy. Firma podkreśla jednak, że jej dane obejmują jedynie niewielki fragment globalnego ruchu internetowego, więc rzeczywista liczba osób, które zetknęły się z kampanią, prawdopodobnie była znacznie większa.
Badacze zidentyfikowali ponad 250 identyfikatorów kampanii Google Ads oraz co najmniej 284 legalne witryny publikujące reklamy prowadzące do oszustwa. Wśród nich znajdowały się serwisy związane z pogodą, mapami, nieruchomościami, sportem czy hostowaniem dokumentów. Zagrożenie nie czaiło się w mrocznych zakamarkach Internetu. Przeciwnie: występowało tam, gdzie codziennie zaglądają miliony zwykłych użytkowników.
Problem nie dotyczy tylko „informatycznych laików”
Za każdym razem, gdy pojawia się historia o udanym oszustwie internetowym to w komentarzach natychmiast można znaleźć armie samozwańczych ekspertów tłumaczących, że „tylko głupek mógł się na to nabrać”. Rzeczywistość jest jednak znacznie bardziej skomplikowana.
Oszustwa tego typu nie są projektowane z myślą o administratorach sieci czy osobach śledzących serwisy bezpieczeństwa. Ich celem są dziesiątki milionów zwykłych użytkowników komputerów. Ludzie, którzy korzystają z Internetu przede wszystkim po to, aby sprawdzić pogodę, opłacić rachunki, obejrzeć serial albo znaleźć przepis na obiad. Dla takiej osoby nagłe przejście do pełnoekranowego komunikatu ostrzegającego o wirusie, połączone z zawieszającą się przeglądarką, może wyglądać bardzo wiarygodnie.
Zwłaszcza że współczesny Internet sam nauczył nas ufać ostrzeżeniom bezpieczeństwa. Przez lata słyszeliśmy przecież, aby uważać na wirusy, aktualizować system, korzystać z antywirusa i reagować na alarmy. Oszuści po prostu wykorzystują te nawyki przeciwko nam.
Google znów ma problem z reklamami
Historia pokazuje też znacznie szerszy problem, o którym mówi się od lat. Internet coraz bardziej przypomina gigantyczny łańcuch pośredników. Użytkownik odwiedza stronę internetową, która korzysta z platformy reklamowej, która korzysta z kolejnych systemów automatyzacji, które z kolei podejmują decyzje w ułamku sekundy o tym, co wyświetlić na ekranie.
Taki model jest niewiarygodnie skuteczny biznesowo, ale ma też oczywistą wadę. Wystarczy, że oszust znajdzie sposób na prześlizgnięcie się przez filtry, a jego reklama może błyskawicznie pojawić się na setkach legalnych witryn. A gdzie w tym wszystkim my i nasze bezpieczeństwo? Oj tam, oj tam.
*Zdjęcie otwierające wygenerowane za pomocą AI
Redaktor Spider's Web - ekspert w tematykach Microsoftu i RTV. Lubi oglądać się zarówno za siebie – wspominając przełomowe dokonania w informatyce – jak i przed siebie, będąc nieustannie ciekawym tego, co będzie dalej. Jego zainteresowania to przede wszystkim software: UI/UX, algorytmy, uczenie maszynowe, chmura czy sztuczna inteligencja. Nic dziwnego, że jako specjalizację obrał sobie pilnowanie firmy Microsoft. Uwielbia też sztukę gier i kina, przez co wyrósł na pasjonata sprzętu RTV – a i o technologii wspomnianych gier i filmów ma wiele ciekawego do opowiedzenia. Jego pierwsza obecność w mediach dotyczyła muzyki – współtworzył Overkill.pl. Ciąg dalszy jego rozwoju dotyczył już tylko nowych technologii. Zanim dołączył do zespołu Spider’s Web przez lata współtworzył CHIP.pl i Magazyn CHIP.