Państwo zapłaci za włamanie. Do wzięcia milion złotych
Polskie państwo oficjalnie zaprasza hakerów do szukania dziur w swoich systemach. Możesz dostać za swoją pracę nawet 20 tys. zł. NASK uruchamia własną platformę bug bounty, a łączna pula nagród wynosi milion złotych.
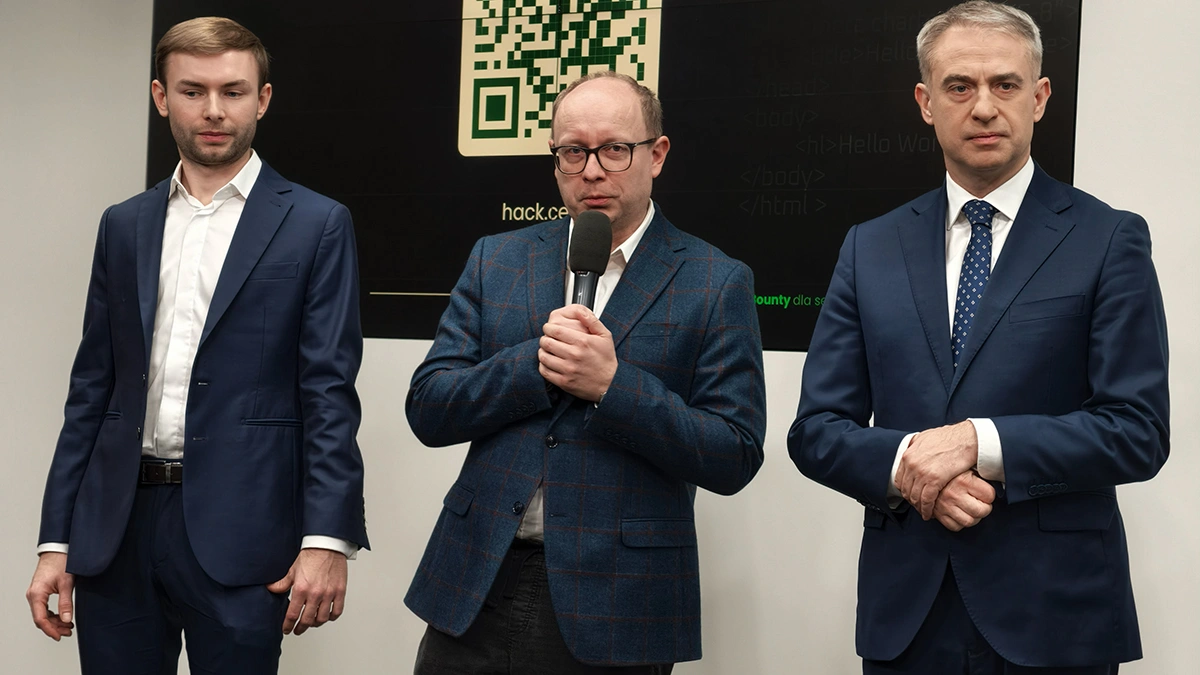
Pomysł może brzmieć nieco przewrotnie. Z jednej strony od lat słyszymy, żeby nie próbować włamywać się do cudzych systemów. Z drugiej państwo właśnie mówi specjalistom od cyberbezpieczeństwa: proszę bardzo, możecie spróbować. Różnica tkwi oczywiście w jednym bardzo ważnym szczególe. Badania odbywają się za zgodą właściciela systemu i według ustalonych wcześniej reguł.
NASK uruchomił dziś państwową platformę bug bounty dla serwisów publicznych. Na początek program obejmuje portal gov.pl, systemy NASK i CERT Polska, systemy gminy Władysławowo oraz komunikator mSzyfr. Łączna pula pieniędzy przeznaczonych na nagrody wynosi milion złotych, natomiast za pojedynczą potwierdzoną podatność badacz może otrzymać do 20 tys. zł. I choć milion złotych siłą rzeczy będzie dominował w nagłówkach, to akurat nie wysokość puli jest tutaj najciekawsza.
Czytaj też:
Polska chce, żeby hakerzy próbowali włamywać się do państwowych systemów. Ale na jej warunkach
Bug bounty nie jest wynalazkiem ostatnich miesięcy. Mechanizm jest stosunkowo prosty: właściciel systemu określa, co wolno badać oraz na jakich zasadach, a następnie zaprasza specjalistów bezpieczeństwa do poszukiwania podatności. Jeśli badacz rzeczywiście odkryje problem i zgłosi go zgodnie z zasadami programu to administrator może usunąć lukę, zanim dowie się o niej ktoś o znacznie mniej szlachetnych zamiarach.
Z perspektywy bezpieczeństwa oprogramowania jest w tym sporo zdrowego pragmatyzmu. Założenie, że po wdrożeniu systemu wszystkie błędy zostały znalezione podczas wewnętrznych testów, jest po prostu nierealistyczne. Sam NASK zwraca zresztą uwagę, że nie istnieją systemy bez podatności. Dyrektor Radosław Nielek podkreśla, że kluczowe jest nie tylko znalezienie słabego punktu, ale również zdolność instytucji do jego szybkiego usunięcia.
To ważne zastrzeżenie, bo bug bounty nie jest magiczną tarczą. Znaleziona, opisana i pozostawiona przez pół roku podatność nie poprawia bezpieczeństwa. Program ma sens dopiero wtedy, kiedy po drugiej stronie zgłoszenia istnieje sprawny proces jego weryfikacji oraz naprawy. W tym modelu niezależni badacze bezpieczeństwa stają się dodatkową warstwą testów. I zamiast traktować każdą osobę zaglądającą pod maskę systemu jak potencjalnego przestępcę, można wykorzystać jej wiedzę. To właśnie jest sedno całego pomysłu.
Milion złotych czeka na znalazców dziur
Polski program rusza z pulą nagród wynoszącą dokładnie milion złotych. NASK informuje przy tym, że za pojedynczą potwierdzoną podatność można otrzymać maksymalnie 20 tys. zł. Zgłoszenia obsługiwane są za pośrednictwem platformy hack.cert.pl.
Na starcie nie będzie to jeszcze powszechne polowanie na podatności we wszystkim, co ma w domenie „.gov.pl”. Zakres został ograniczony do konkretnych uczestników programu. Są nimi gov.pl, NASK, CERT Polska, gmina Władysławowo oraz mSzyfr. Sam program ma być jednak otwarty na następne instytucje zainteresowane poddaniem swoich systemów kontrolowanym testom.
Istnieje również istotne ograniczenie dotyczące samych badaczy. Według informacji przedstawionych przez NASK uczestnik musi być pełnoletni, posiadać PESEL i polską rezydencję podatkową, a także wskazać polski rachunek bankowy, na który zostanie wypłacona ewentualna nagroda. Nie mamy więc do czynienia z otwartym konkursem dla badaczy z całego świata.
I zdecydowanie nie należy interpretować uruchomienia programu jako uniwersalnego pozwolenia na swobodne atakowanie infrastruktury administracji publicznej. Bug bounty zawsze ma określony zakres i zasady. Zaproszenie dotyczy systemów włączonych do programu i działań przewidzianych jego regulaminem, a nie wszystkiego, co akurat wyda się interesującym celem.
Najciekawsze jest jednak to, gdzie będą trafiały informacje o dziurach
NASK szczególnie podkreśla jeszcze jedną cechę programu. Polska nie ograniczyła się do podłączenia instytucji publicznych do zewnętrznej usługi obsługującej zgłoszenia, lecz zbudowała własną platformę. Według NASK jej obsługa nie została powierzona zewnętrznym serwisom. Informacje dotyczące odkrywanych podatności mają pozostawać w zamkniętym obiegu kontrolowanym przez zespoły zajmujące się ich weryfikacją i usuwaniem, bez dostępu zewnętrznych firm.
W przypadku zwykłego producenta aplikacji może nie brzmieć to szczególnie spektakularnie. W przypadku systemów państwowych ma jednak znaczenie. Raport dotyczący niezałatanej jeszcze podatności jest bowiem bardzo specyficznym rodzajem informacji: opisuje problem, o którym administrator już wie, ale który potencjalnie nadal może istnieć. Im mniej niepotrzebnych przystanków pokonuje taka informacja, tym lepiej.
Szef CERT Polska, Marcin Dudek, przekonuje, że od lat dyskutowano o stworzeniu podobnego programu dla instytucji publicznych. Według jego wiedzy to pierwsza sytuacja, w której rząd zbudował własną platformę do takiego przedsięwzięcia. Zwraca również uwagę, że rządowe programy bug bounty działają już w innych państwach, ale wykorzystują usługi firm zewnętrznych. Polski system ma działać na własnej infrastrukturze i pozostawać pod kontrolą jego operatorów.
NASK określa Polskę jako jedno z pierwszych państw na świecie posiadających własną platformę bug bounty przeznaczoną dla serwisów publicznych. To już znacznie ciekawsza część tej wiadomości niż efektowne „milion złotych dla hakerów”.
Bo problem z lukami robi się naprawdę duży
Uruchomienie programu nie odbywa się w próżni. NASK przytacza liczby, które dobrze pokazują skalę problemu. Od stycznia do września 2026 r. na świecie wykryto ponad 105 tys. nowych podatności. Dla porównania w całym 2025 r. miało być ich blisko 71 tys. Jeszcze bardziej lokalny punkt odniesienia to statystyki CERT Polska: liczba obsłużonych przez ten zespół podatności wzrosła w ciągu trzech lat o ponad 300 proc.
Oczywiście wzrost liczby raportowanych podatności nie oznacza automatycznie, że oprogramowanie z roku na rok staje się proporcjonalnie bardziej dziurawe. Rosną również możliwości wykrywania problemów, liczba badanych produktów i zainteresowanie całej branży cyberbezpieczeństwem. Nie zmienia to podstawowego faktu: liczba problemów, które trzeba analizować, klasyfikować i naprawiać, jest ogromna.
Do tego dochodzi sztuczna inteligencja. NASK wskazuje ją jako jedną z technologii przyspieszających wyszukiwanie oraz wykorzystywanie podatności. To akurat kolejny argument przemawiający za tym, żeby podobnymi możliwościami dysponowali nie tylko atakujący. Bo bezpieczeństwo informatyczne jest jednym z tych wyścigów, w których obie strony korzystają z nowych narzędzi. Automatyzacja nie jest zarezerwowana dla administratora czy analityka SOC. Z dokładnie tych samych powodów interesuje również ludzi próbujących dostać się do systemu.
To nie państwo będzie teraz płaciło ludziom za „hakowanie gov.pl”
To rozróżnienie jest ważne ze względu na wyjątkowo filmowe wyobrażenie hakera, które przez lata zdążyło przesiąknąć do języka potocznego. Kaptur, ciemny pokój, kilka monitorów, zielone literki i oczywiście obowiązkowe klepanie w klawiaturę w tempie pianisty po trzech espresso. Bug bounty jest znacznie mniej romantyczne, ale za to dużo bardziej użyteczne.
W kontrolowanym programie badacz działa w zdefiniowanym zakresie i raportuje wykryty problem właścicielowi systemu. Ten weryfikuje zgłoszenie i może przystąpić do usunięcia błędu. Nagroda pełni natomiast bardzo konkretną funkcję ekonomiczną: sprawia, że poświęcanie czasu na odpowiedzialne wyszukiwanie oraz raportowanie błędów może się badaczowi zwyczajnie opłacać.
Alternatywa istnieje przecież zawsze. Podatność może odkryć administrator, niezależny badacz albo ktoś, kto wcale nie zamierza o niej informować właściciela systemu. Bug bounty próbuje przechylić tę ekonomię na stronę obrońców.
Najważniejsze zacznie się po znalezieniu pierwszych luk
I tutaj warto ostudzić entuzjazm. Uruchomienie platformy samo w sobie nie sprawia jeszcze, że państwowe systemy stają się bezpieczne. Można stworzyć najlepszy formularz zgłoszeniowy świata, wyznaczyć milion złotych na nagrody i zrobić efektowną konferencję prasową, a wszystkie te rzeczy będą miały niewielkie znaczenie, jeśli późniejszy proces obsługi podatności okaże się niewydolny.
Zresztą sam Radosław Nielek trafnie zwraca uwagę, że informacja o podatności bez jej szybkiego usunięcia jeszcze nie zwiększa bezpieczeństwa. Dlatego prawdziwym testem nowej platformy nie jest jej start 3 listopada. Będzie nim praktyka: jakość zgłoszeń, ich weryfikacja, tempo reagowania instytucji i przede wszystkim to, czy program zacznie obejmować kolejne publiczne systemy.
Jest tu bowiem jeszcze jeden potencjalnie ciekawy efekt. NASK deklaruje chęć budowania wokół platformy społeczności badaczy bezpieczeństwa, a sam program pozostaje otwarty na kolejne instytucje. Jeśli rzeczywiście uda się osiągnąć oba cele, wartość całego przedsięwzięcia będzie znacznie większa niż początkowy milion złotych. Nie chodzi w końcu o konkurs w znajdowaniu jak największej liczby błędów. Dobry program bug bounty powinien prowadzić do sytuacji, w której coraz więcej podatności poznają najpierw ludzie zainteresowani ich naprawieniem, a dopiero później, albo najlepiej nigdy, ci zainteresowani ich wykorzystaniem. W cyberbezpieczeństwie trudno o bardziej praktyczną definicję wyprzedzenia przeciwnika.
Redaktor Spider's Web - ekspert w tematykach Microsoftu i RTV. Lubi oglądać się zarówno za siebie – wspominając przełomowe dokonania w informatyce – jak i przed siebie, będąc nieustannie ciekawym tego, co będzie dalej. Jego zainteresowania to przede wszystkim software: UI/UX, algorytmy, uczenie maszynowe, chmura czy sztuczna inteligencja. Nic dziwnego, że jako specjalizację obrał sobie pilnowanie firmy Microsoft. Uwielbia też sztukę gier i kina, przez co wyrósł na pasjonata sprzętu RTV – a i o technologii wspomnianych gier i filmów ma wiele ciekawego do opowiedzenia. Jego pierwsza obecność w mediach dotyczyła muzyki – współtworzył Overkill.pl. Ciąg dalszy jego rozwoju dotyczył już tylko nowych technologii. Zanim dołączył do zespołu Spider’s Web przez lata współtworzył CHIP.pl i Magazyn CHIP.