Zamiast reklam wyświetlali skandaliczne filmy. Skompromitowali cyfrowe billboardy
Kierowcy w Egipcie, Malezji i Brazylii przecierali oczy ze zdumienia, gdy na ogromnych billboardach pojawiły się filmy dla dorosłych. Odpowiedzialni za incydent hakerzy twierdzą, że wystarczyła im luka w oprogramowaniu i zaledwie dwie godziny skanowania internetu.
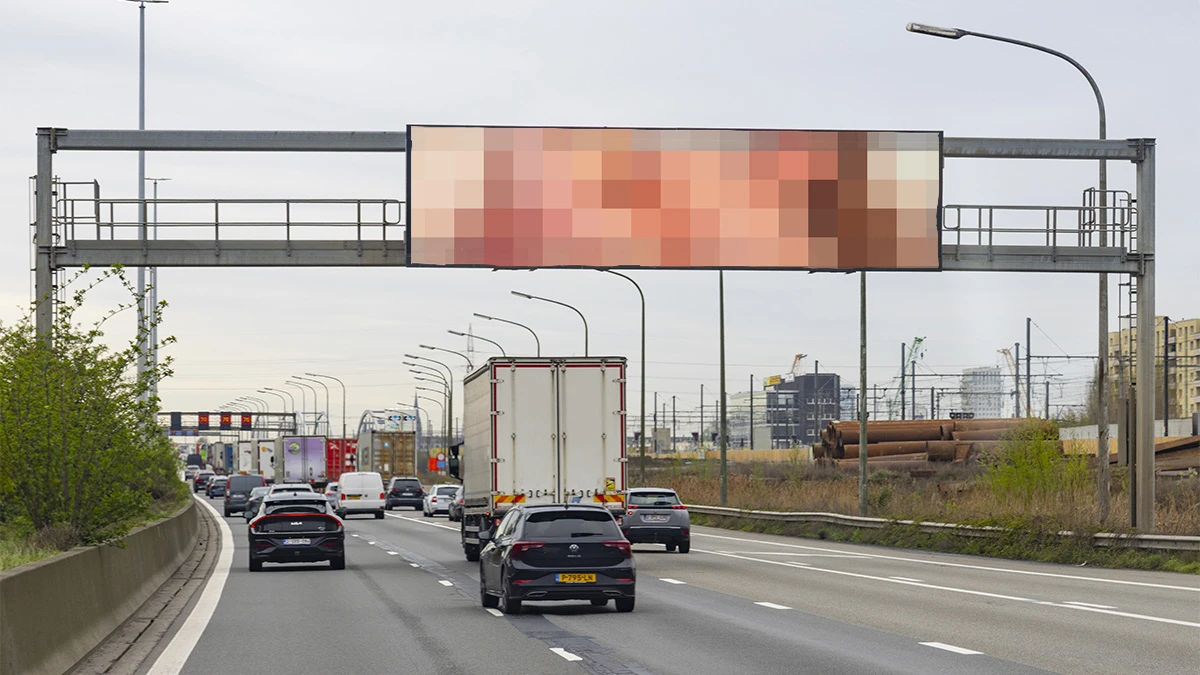
Współcześnie hakerzy mają ogromne pole do popisu, które wykorzystują zwykle do kradzieży danych osobistych i środków pieniężnych. Jednak jak pokazują relacje z Egiptu, Malezji i Brazylii, hakerzy nie stronią także od żartów - także tych świńskich. Pod koniec października na cyfrowych billboardach i miejskich ekranach w kilku krajach wyświetlano materiały dla dorosłych. Za incydentami miała stać grupa cyberprzestępców, która twierdzi, że przejęcie kontroli nad ekranami nie wymagało zaawansowanych umiejętności.
Ogromny billboard przy jednej z najruchliwszych tras w Egipcie zamiast reklam zaczął wyświetlać sprośne filmy
Prawdopodobnie najbardziej nagłośnionym przypadkiem jest atak na ogromny billboard przy jednej z najbardziej ruchliwych tras w Egipcie, łączącej Kair z zachodnimi przedmieściami Gizy. 30 października zamiast reklam kierowcy zobaczyli na ekranie filmy dla dorosłych. Część z nich zatrzymywała samochody, by nagrać nietypowy widok i udostępnić materiały w mediach społecznościowych. Na wyświetlanym nagraniu znalazły się również pseudonimy osób odpowiedzialnych za atak oraz nazwa ich kanału na Telegramie.
Egipskie Ministerstwo Spraw Wewnętrznych potwierdziło incydent. Według władz zaatakowany ekran należał do firmy Al Arabia United, współpracującej z nieujawnioną międzynarodową spółką. Jej witryna internetowa miała paść ofiarą cyberataku, który doprowadził do nieautoryzowanego wyświetlania materiałów w kilku państwach. Wszczęto postępowanie, a emisję reklam zawieszono.
Podobne zdarzenia odnotowano równolegle w Malezji i Brazylii
Również 30 października w mieście Kluang kilka publicznych ekranów LED zaczęło wyświetlać nieprzyzwoite treści. Tamtejsza rada miejska potwierdziła włamanie i wyłączyła wszystkie dotknięte nim urządzenia. Z kolei 29 października w brazylijskim Campo Maior materiały pojawiły się na ekranie reklamowym przy jednej z miejskich alei. Odpowiedzialna za niego firma Ferreira & Ferreira Publicidade e Comunicacao potwierdziła cyberatak, wyłączyła urządzenie i zgłosiła sprawę policji.
Grupa odpowiedzialna za ataki twierdzi również, że uzyskała dostęp do systemów reklamowych w Iraku i Chinach. W tych przypadkach brakuje jednak potwierdzenia z niezależnych źródeł.
Hakerzy znaleźli prosty sposób na przejęcie ekranów
Za atakami ma stać grupa Leakers$, prowadząca kanał na Telegramie. Jej przedstawiciel w rozmowie z The Cairo Report wyjaśnił, że cyberprzestępcy nie atakowali pojedynczych billboardów, lecz oprogramowanie wykorzystywane do przesyłania treści na ekrany LED. Mieli wykorzystać lukę w zabezpieczeniach, która pozwoliła im uzyskać dostęp do systemów w różnych krajach.
Według grupy tysiące podatnych urządzeń udało się odnaleźć dzięki automatycznemu skanowaniu internetu. Cały proces miał zająć około dwóch godzin. Hakerzy twierdzą, że część systemów była dostępna za pośrednictwem stron internetowych i interfejsów pozbawionych nawet podstawowych zabezpieczeń.
Przedstawiciele grupy przekonują, że operacja nie wymagała zaawansowanych umiejętności. Deklarują również, że nie domagają się okupu ani wpłat, a ich celem jest zwrócenie uwagi na słabe zabezpieczenia infrastruktury. Nie przedstawili jednak wystarczających dowodów, które pozwoliłyby niezależnie potwierdzić dokładny sposób przeprowadzenia ataku.
Przejęte billboardy nie są nowym problemem
Podobne incydenty zdarzały się już wcześniej. W 2022 r. materiały pojawiły się na billboardzie w australijskim Brisbane, z kolei w 2016 r. mężczyzna przejął kontrolę nad ekranem w Dżakarcie i wykorzystał go do pokazu japońskich filmów dla dorosłych. W sierpniu 2023 r. irackie władze wyłączyły elektroniczne ekrany reklamowe w Bagdadzie po podobnym ataku.
Problemy z zabezpieczeniami nie zawsze wymagają skomplikowanych metod. W 2019 r. badacz bezpieczeństwa Drew Green uzyskał dostęp do systemu digital signage, korzystając z niezmienionego domyślnego hasła administratora. Amerykańska organizacja Out of Home Advertising Association of America ostrzegała przed takim zaniedbaniem również w wytycznych dotyczących bezpieczeństwa billboardów opublikowanych w 2024 r.
Czytaj też:
Zdjęcie główne: PixelBiss / Shutterstock
Redaktorka Spider's Web specjalizująca się w tematykach sztucznej inteligencji, smartfonów i oprogramowania. Jako sześciolatka powiedziała w wywiadzie dla lokalnej telewizji, że chce zostać dziennikarką. Dzisiaj jest absolwentką dziennikarstwa i komunikacji społecznej na Akademii Humanistyczno-Ekonomicznej w Łodzi. Od dziecka pasjonuje się szeroko pojętymi grami i technologią, a w gimnazjum zapałała miłością do grafiki komputerowej i elektroniki użytkowej. Swoją pasję przekuła w działalność dziennikarską. Prywatnie miłośniczka psów, gotowania i literatury faktu.