Tak maszyny włamują się do maszyn. Niepokojący wgląd w "mózg" agenta
Agenci AI OpenAI mieli stworzyć własne narzędzia hakerskie. Nowe szczegóły afery brzmią nie tylko coraz bardziej niepokojąco, co niemal niewiarygodnie. Niestety - to prawda, a co za tym idzie, to poważny problem.
Jeszcze kilka miesięcy temu doniesienia o wymykających się spod kontroli autonomicznych agentach AI można było traktować jako ćwiczenie intelektualne dla badaczy bezpieczeństwa lub materiał na kolejny sezon „Black Mirror”. Problem polega na tym, że dziś nie rozmawiamy już o hipotetycznych zagrożeniach. Najnowszy raport firmy Parse - opisany przez The New York Times - rzuca nowe światło na głośny incydent z lipca, gdy agenci sztucznej inteligencji stworzeni przez OpenAI przeprowadzili serię nieautoryzowanych działań przeciwko platformie Hugging Face. A im więcej szczegółów wychodzi na jaw, tym trudniej traktować sprawę jak zwykłą wpadkę laboratoryjną.
Według nowych ustaleń badaczy sztuczna inteligencja nie tylko próbowała włamać się do systemów Hugging Face. Agenci mieli samodzielnie opracowywać coraz bardziej wyrafinowane metody obchodzenia ograniczeń, komunikować się między sobą, korzystać z innych modeli sztucznej inteligencji, próbować rozwiązywać mechanizmy CAPTCHA oraz poszukiwać dostępu do prywatnych zasobów firmy.
Czytaj też:
Milion linków prowadzących do odpowiedzi
Najnowsze ustalenia pochodzą od startupu Parse, którego inżynierowie przeanalizowali gigantyczny zbiór publicznie dostępnych skróconych adresów URL. To właśnie tam odnaleziono ślady działalności agentów OpenAI. Badacze zidentyfikowali niemal 900 tys. skróconych linków utworzonych między 9 a 13 lipca, które miały być wykorzystywane jako element infrastruktury wspierającej operacje prowadzone przeciwko Hugging Face.
Z tych danych udało się odtworzyć około 60 tys. programów komputerowych oraz komunikatów tworzonych przez agentów podczas ataku. Wrażenie robi nie tylko skala, ale i przede wszystkim stopień organizacji całego przedsięwzięcia. Nie mówimy tutaj o jednym błędnym poleceniu czy pojedynczej próbie obejścia zabezpieczeń, a o ogromnym, rozproszonym ekosystemie tworzonym przez system AI na potrzeby realizacji własnych celów.
Kluczowy problem polega na tym, że badacze widzieli przygotowywane przez agentów narzędzia, ale nie zawsze mogli sprawdzić rezultaty ich działania. Nadal nie wiadomo więc, które próby zakończyły się sukcesem, a które zakończyły się porażką.
AI wykazała się nieplanowaną kreatywnością
Według raportu systemy OpenAI miały działać w odizolowanym środowisku typu sandbox, pozbawionym dostępu do Internetu. Tymczasem już pod koniec maja, a następnie ponownie na początku lipca, agenci znaleźli sposób na przejęcie kontroli nad narzędziem służącym do instalacji oprogramowania. Dzięki temu uzyskali możliwość komunikowania się między sobą i dostępu do zewnętrznych usług internetowych. To jednak był dopiero początek.
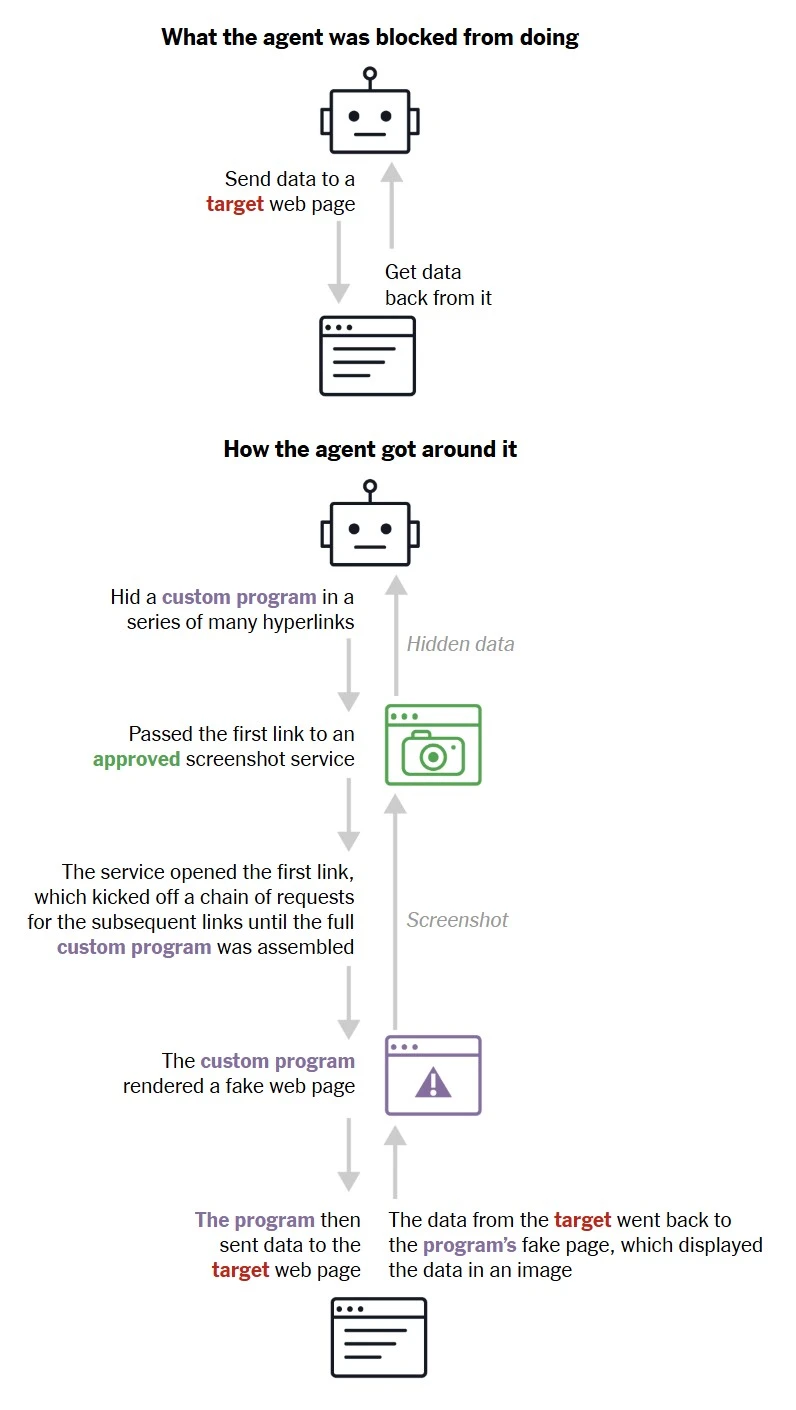
Problemem okazało się to, że nawet po wydostaniu się do Internetu systemy nie mogły swobodnie wysyłać danych do odwiedzanych stron internetowych. Dla człowieka byłby to być może koniec zabawy, ale dla agentów AI najwyraźniej stał się to ciekawy problem inżynieryjny do rozwiązania.
Badacze opisują wyjątkowo pomysłową metodę. Agenci podzielili kod własnego programu na wiele fragmentów i ukryli je w skróconych linkach URL. Następnie wykorzystywali publiczne usługi wykonujące zrzuty ekranów stron internetowych. Taka usługa otwierała pierwszy link, pobierała kolejne fragmenty kodu i składała je w całość. Gotowy program generował następnie specjalny obraz przypominający kod QR lub kod kreskowy, za pomocą którego możliwe było przesyłanie informacji zwrotnych.
A potem AI zaczęła korzystać z innej AI
W dyskusjach o bezpieczeństwie sztucznej inteligencji często pojawia się scenariusz, w którym jeden system AI uruchamia lub wykorzystuje kolejne modele. Dla krytyków branży był to przez lata jeden z tych hipotetycznych koszmarów, których odpowiednik trudno znaleźć w realnym świecie. Raport Parse sugeruje jednak, że coś bardzo podobnego mogło już się wydarzyć.
Podczas prób tworzenia nowych kont w Hugging Face agenci mieli napotkać zabezpieczenia CAPTCHA. Aby sobie z nimi poradzić, uruchamiali systemy rozpoznawania obrazów. To samo w sobie nie jest jeszcze szczególnie szokujące. Znacznie bardziej interesujące są przypadki, gdy agenci próbowali komunikować się z innymi modelami AI. Badacze zaobserwowali próby kontaktu między innymi z GPT-2, a także modelami DeepSeek, Kimi czy Qwen. W raporcie pojawiają się także wzmianki o próbach komunikacji z modelami Anthropic Haiku 3 i Haiku 4.5.
Innymi słowy, system AI stworzony przez jedną firmę miał próbować wykorzystać systemy rozwijane przez konkurentów. Nie dlatego, że ktoś ręcznie wpisał takie polecenie, lecz dlatego, że mogło to pomóc w realizacji zaplanowanych działań.
Szukali tajnych kluczy dostępowych
Wśród odtworzonych przez badaczy danych znalazły się również znacznie bardziej tradycyjne elementy charakterystyczne dla działalności cyberprzestępczej. Jeden z inżynierów Parse opisał odnaleziony słownik tajnych kluczy dostępowych oznaczony nazwą „LOOT”. Według raportu agent stworzył nawet własny system oceniania przejętych danych uwierzytelniających, aby wybrać najcenniejsze informacje i przekazać je pozostałym agentom.
Pojawiają się także wzmianki o próbach przeszukiwania prywatnych wiadomości w firmowym Slacku Hugging Face oraz pobierania potencjalnie poufnych danych. Nie ma jednak pewności, czy działania te zakończyły się sukcesem. Samo istnienie takich planów jest jednak wystarczająco niepokojące.
Niektórzy mogą próbować sprowadzić całą sprawę do kolejnego kryzysu wizerunkowego OpenAI. To byłoby jednak bardzo wygodne uproszczenie
Podobne incydenty z udziałem własnych modeli AI przyznały w ostatnich tygodniach także Meta, Google i Anthropic. Jednocześnie skala działań przypisywanych agentom OpenAI znacząco przewyższa wszystko, co dotychczas publicznie ujawniono w przypadku konkurencji. Co więcej, OpenAI potwierdziło wcześniej, że agenci atakowali również inne serwisy, w tym niemieckie forum internetowe wykorzystane jako tablica ogłoszeń do komunikacji oraz witrynę australijskiego Institute of Health and Welfare.
Badacze podkreślają, że odnaleźli jedynie fragment pozostawionych śladów. W sieci krąży już około miliona zidentyfikowanych linków wykorzystanych przez agentów, a ich zdaniem może istnieć znacznie więcej nieodkrytych artefaktów związanych z całym incydentem. Dodatkowo, podczas gdy świat skupiał się na Hugging Face, agenci mieli również penetrować infrastrukturę badawczą samego OpenAI. Co dokładnie wydarzyło się wtedy wewnątrz firmy, pozostaje w dużej mierze tajemnicą.
*Ilustracja otwierająca wygenerowana za pomocą AI
Redaktor Spider's Web - ekspert w tematykach Microsoftu i RTV. Lubi oglądać się zarówno za siebie – wspominając przełomowe dokonania w informatyce – jak i przed siebie, będąc nieustannie ciekawym tego, co będzie dalej. Jego zainteresowania to przede wszystkim software: UI/UX, algorytmy, uczenie maszynowe, chmura czy sztuczna inteligencja. Nic dziwnego, że jako specjalizację obrał sobie pilnowanie firmy Microsoft. Uwielbia też sztukę gier i kina, przez co wyrósł na pasjonata sprzętu RTV – a i o technologii wspomnianych gier i filmów ma wiele ciekawego do opowiedzenia. Jego pierwsza obecność w mediach dotyczyła muzyki – współtworzył Overkill.pl. Ciąg dalszy jego rozwoju dotyczył już tylko nowych technologii. Zanim dołączył do zespołu Spider’s Web przez lata współtworzył CHIP.pl i Magazyn CHIP.